


Apple biztonsági frissítés: mintegy 200 sérülékenységet javítottak az iOS 27 és a macOS Golden Gate 27 megjelenésével
Az Apple az év egyik legnagyobb biztonsági frissítési csomagját adta ki: az iOS 27, az iPadOS 27 és a macOS…

Időhatékony, célirányos, informatív


Felhőszolgáltatás kis- és középvállalatok részére. Mai hibrid világban elkerülhetetlenné vált a különböző felhőszolgáltatások alkalmazása és használata, melyek révén a munkavégzésünk hatékonyabbá és kényelmesebbé válik, továbbá a részleges vagy teljes távmunkavégzést is elősegíti.
Ma már mindennek mindenhez és mindenkihez kapcsolódnia kell, mindenhol, mindig. Ez a hiperkapcsolat új kihívásokat vet fel a biztonsággal, a teljesítménnyel, a rugalmassággal és az adatvédelemmel kapcsolatban. Az üzleti és személyes adatok nagyobb biztonsága eléréseben mindenki érdekelt.
A kiberbiztonsági veszélyforrás egy konkrét személy vagy szervezet rendszeréhez való hozzáférésre irányuló szándékos kísérlet. Az elkövetők folyamatosan fejlesztik a támadási módszereiket, hogy elkerüljék az észlelést és kihasználják az új biztonsági réseket, ugyanakkor néhány általános módszert is alkalmaznak, amelyekre fel lehet készülni.
Az online világ rohanó fejlődése nem csupán a hétköznapi felhasználók, de a kiberbűnözők számára is egyre több lehetőséget kínál. A folyamatosan fejlődő technológiák mentén végzetes hiba lehet, ha valaki nem naprakész.
A nem megfelelően karbantartott vagy elhanyagolt informatikai rendszerek könnyedén sebezhetővé válnak és potenciális hackertámadás áldozatául eshetnek.
A napjainkra jellemző jogosulatlan adatszerzés és az elektronikus felületek elleni támadások azonnali intézkedést igényelnek. A Sió-Informatika Rendszerház nyomon követi a támadási felületet, megvizsgálja, hol és milyen módon sebezhető a vállalata web-oldala, priorizálja a problémákat, így segítségünkkel megfelelő megoldást kap a legfontosabb problémákra.
A veszélyforrások azonosítása lehetővé teszi a szervezet számára, hogy megelőző lépéseket tegyen. Megismerje azokat az információkat, amelyekre szüksége van, hogy a jogosulatlan adatszerzést, az informatikai rendszerének működésének befolyásolását, valamint a szervezet adatvagyonának sérülését megakadályozza. A Sió-Informatika Rendszerháznál biztosítjuk a hatékony fenyegetés azonosításhoz szükséges speciális ismereteket és tapasztalatokat.
Nem számít, hogy egy szervezet mennyi pénzt fordít a technológiai biztonság kiépítésére, ha nem képezi a munkavállalóit a várható támadások felismerésére és elhárítására. Szimulált kibertámadásokkal, pszichológiai manipulációval stresszeljük munkavállalóit, mely során olyan tapasztalatokkal ruházzuk fel szervezetét, hogy képes legyen megakadályozni a technikai előnyökkel rendelkező kiberbűnözőket, hogy a szervezeti informatika védelmén áttörjenek.
Ön úgy gondolja, hogy szervezete adatai vagy önmaga is biztonságban van?
A vállalati információk kiszivárgásának egyik legkomolyabb veszélyforrása nyilvánvalóan az emberi tényező. Vizsgálataink során nem a hardveres vagy szoftveres infrastruktúrához köthető hibákra fókuszálunk, hanem célzottan az emberi természet gyengeségeit használjuk ki az információ megszerzésére.
Az Apple az év egyik legnagyobb biztonsági frissítési csomagját adta ki: az iOS 27, az iPadOS 27 és a macOS…
Több jelentős adatzsarolási művelethez köthető kiberbűnözők a passkeyekkel és az egyszeri bejelentkezési rendszerekkel kapcsolatos bizonytalanságot használják ki vállalati Microsoft-fiókok kompromittálására.…
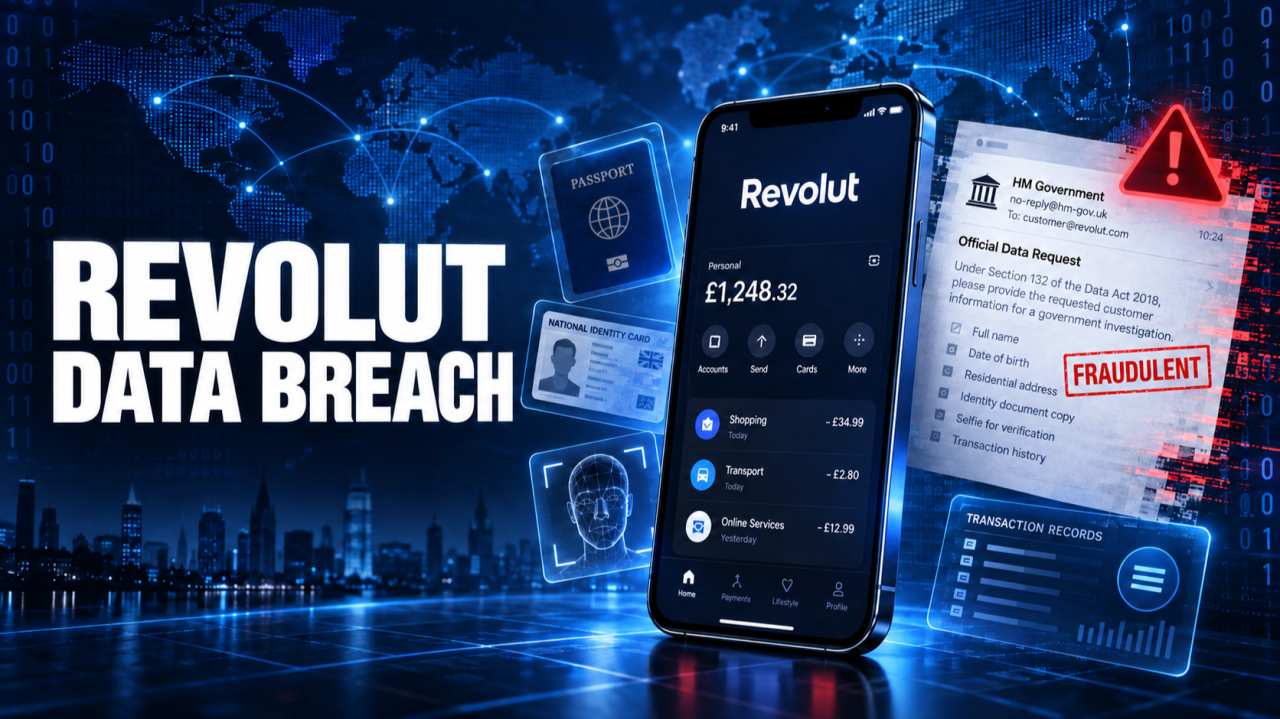
A Revolut, Európa legnagyobb fintechvállalata jelentős adatvédelmi incidensről számolt be. Kormányzati tisztviselőknek magukat kiadó csalók rendkívül érzékeny ügyféladatok átadására vették…
A Cisco sürgősségi biztonsági frissítéseket adott ki a Secure Email Gateway eszközeit érintő, kritikus, aktívan kihasznált nulladik napi sérülékenységhez. A…
A legtöbb szervezet 2023-ban és 2024-ben azzal foglalkozott, hogy biztonsági kontrolljait megfeleltesse az irányelv szövegében szereplő követelményeknek. Akkor ez volt…
Az amerikai Kiberbiztonsági és Infrastruktúra-biztonsági Ügynökség, vagyis a CISA átfogó útmutatója szerint a szervezeteknek össze kell kapcsolniuk a kiberbiztonsági megfigyelést,…
Az AI-vállalat 2026. szeptemberi Threat Intelligence Report című jelentése feltételezett állami hátterű, bűnözői és kereskedelmi műveletek széles körét ismerteti. Ezekben…
A GitLab arra szólította fel a szervezeteket, hogy haladéktalanul frissítsék saját üzemeltetésű rendszereiket, miután kijavított egy maximális súlyosságú path traversal…
Az oldal tartalma nem másolható!
